

Umsetzung
Web-App-Oberfläche entwickeln
Eine Web-Anwendung erhält bis zu fünf bedienbare Ansichten für einen klaren Arbeitsablauf – verbunden mit vorhandenen Schnittstellen.
Deine Anwendung erhält eine dokumentierte Schnittstelle, über die ein klar abgegrenzter Datenbereich kontrolliert gelesen und verändert werden kann.
Du fragst unverbindlich an. Ein Auftrag entsteht erst, wenn du unser Angebot annimmst .
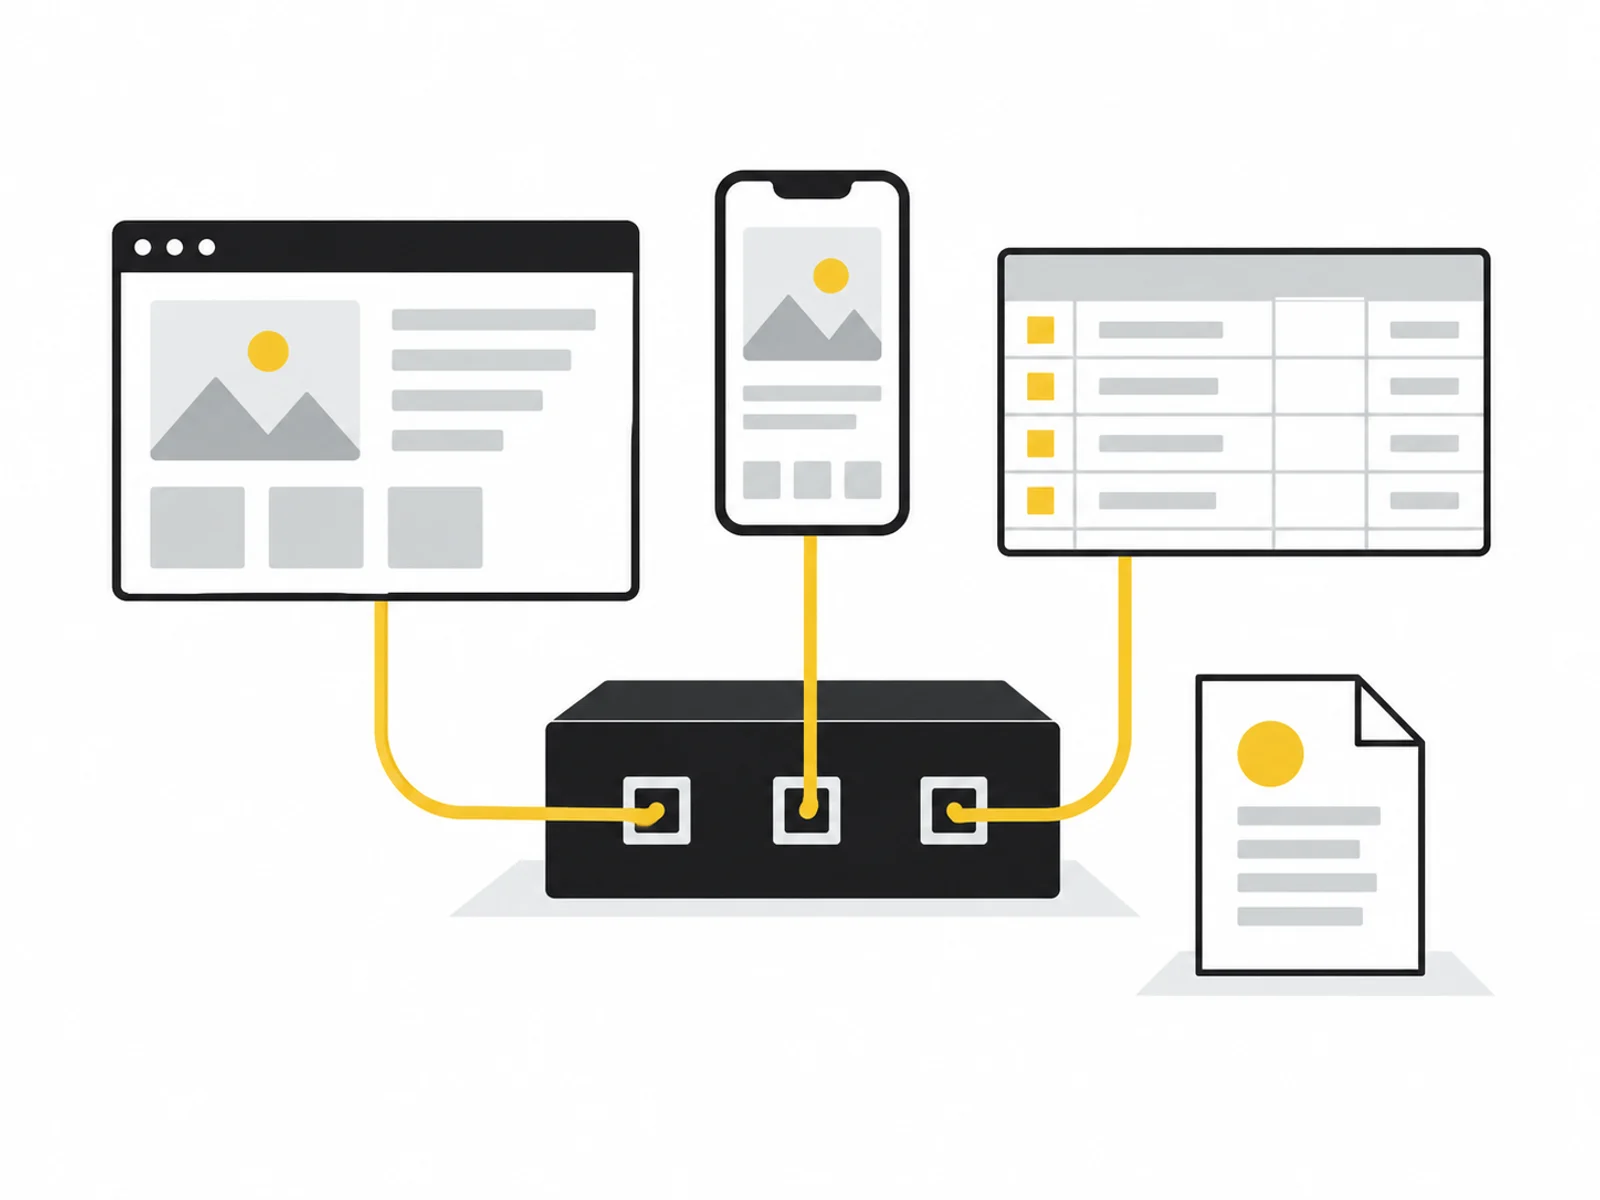
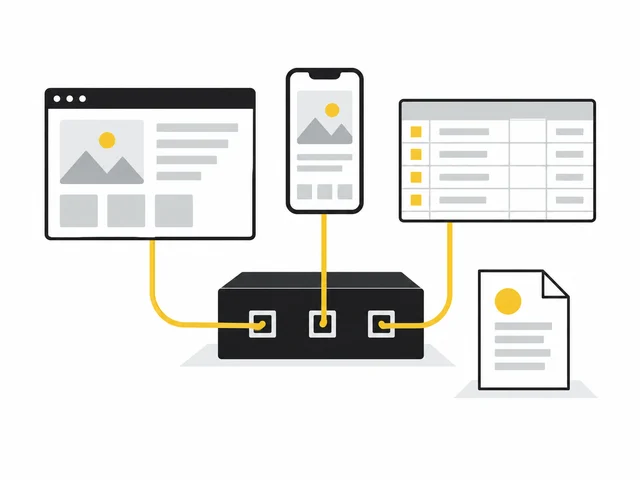
Bild 1 von 4
Eine eigene API legt fest, welche Daten gelesen und welche Aktionen ausgelöst werden dürfen. Sie verbindet beispielsweise ein vorhandenes Backend mit einer neuen Weboberfläche. Das Paket entwickelt bis zu fünf Endpunkte für einen klar abgegrenzten Datenbereich innerhalb deiner bestehenden Anwendung.
Dabei werden Datenformate, Rechte und Fehlermeldungen ausdrücklich beschrieben. Ein Frontend darf nicht allein entscheiden, welche Datensätze ein Nutzer sehen kann. Die API prüft den vereinbarten Zugriff serverseitig und lehnt unzulässige Anfragen nachvollziehbar ab. Eine neue zentrale Anmeldung ist nicht Teil dieses Pakets.
Wer eine API verwendet, braucht verlässliche Angaben zu Feldern, Filtern und Antworten. Wir definieren diesen Vertrag vor der Umsetzung. Auch leere Ergebnisse, ungültige Eingaben und fehlende Berechtigung gehören dazu. Ergebnislisten werden sinnvoll begrenzt, statt beliebig große Datenmengen auf einmal auszugeben.
Die Endpunkte arbeiten mit dem vorhandenen Datenmodell. Wenn die Datenstruktur oder Geschäftslogik erst entstehen muss, wird diese Arbeit gesondert abgegrenzt. Dokumentation und Tests helfen anschließend, Änderungen an der API bewusst mit ihren Nutzern abzustimmen.
Frontend und Backend sollen über einen definierten Vertrag zusammenarbeiten. Wir grenzen die tatsächlich benötigten Aktionen und Felder ein.
Nicht alle internen Daten dürfen veröffentlicht werden. Rechte, erlaubte Felder und Zugriffsmethode werden vor der technischen Umsetzung festgelegt.
Unterschiedliche Antwortformate erschweren Integrationen. Für den vereinbarten Bereich werden gemeinsame Daten- und Fehlerstrukturen dokumentiert.
Wir definieren die Endpunkte anhand konkreter Anwendungsfälle. Felder, Filter, Rollen und erwartete Fehlerantworten bilden die Grundlage der Umsetzung.
Validierung und Zugriffsprüfung werden mit dem vorhandenen System verbunden. Listen und Schreibaktionen erhalten nachvollziehbare Regeln und Grenzen.
Integrationstests prüfen normale Anfragen, ungültige Werte und fehlende Rechte. Die Dokumentation enthält Beispiele für die vorgesehene Nutzung.
Die API erweitert einen vorhandenen Backendbereich. Sie ersetzt keine vollständige Architekturprüfung und ist keine pauschale Sicherheitsfreigabe für die gesamte Anwendung.
Änderungen an Datenformaten können angebundene Anwendungen betreffen. Versionierung und Umgang mit späteren Vertragsänderungen werden für den vereinbarten Einsatzzweck beschrieben.
Beschreibe die gewünschte Funktion und ein Beispiel für einen erfolgreichen Ablauf. Nenne vorhandene Systeme und die beteiligten Rollen, ohne echte Kunden- oder Zugangsdaten weiterzugeben.
Nach deiner Anfrage klären wir, welche Daten die Funktion verarbeitet, welche Regeln sie einhalten und welche Systeme sie ansprechen muss. Benötigte Unterlagen und einen Zugang zum Testen vereinbaren wir gesondert.
Was gehört zur Leistung, was brauchst du dafür und wie geht es nach der Anfrage weiter?
Der Ablauf im Detail →Das Paket setzt einen vorhandenen Datenbereich voraus. Ein neues Datenmodell oder größere Schemaänderungen werden separat geplant und nicht still in die API-Arbeit eingerechnet.
Eine vorhandene Authentifizierung wird genutzt. Neue Registrierung, Kontowiederherstellung und Rollenverwaltung gehören zum Angebot für Konten und Berechtigungen.
Ja. Endpunkte, Formate und relevante Antworten werden mit Beispielen beschrieben, damit die Integration nicht aus Annahmen über den Server bestehen muss.
Ohne definiertes Lastprofil gibt es keine allgemeine Kapazitätszusage. Die vereinbarten Zugriffe werden geprüft; spezielle Lasttests und Skalierungsmaßnahmen brauchen eigenen Umfang.
Ja, innerhalb der gewählten Architektur. Neue Datenbereiche und Aktionen müssen jedoch erneut mit Rechten, Datenvertrag und Tests abgegrenzt werden.
Start und Lieferfrist bestätigen wir nach Sichtung deiner Unterlagen schriftlich. Der vereinbarte Umfang und vollständige Ausgangsdaten bestimmen den Zeitplan.
Bestehendes Backend mit Datenmodell und definiertem Zugriffskonzept Konkrete Aktionen, Nutzerrollen und Beispiele der benötigten Daten Zugangsdaten gehören nicht in die Anfrage. Details werden erst nach schriftlicher Beauftragung abgestimmt.
Eine schriftliche Rückfragerunde ist enthalten. Welche Analysen, Entwürfe oder technischen Änderungen zum Paket gehören, steht im Leistungsumfang. Zusätzliche Arbeiten stimmen wir mit dir ab, bevor sie beginnen.
Kann die vorhandene API den benötigten Auftrag anlegen? Kläre Datenfelder, Zugriffsrechte und den Umgang mit fehlenden Antworten vor der Anbindung.
Zum Ratgeber ↗Eine Web-Anwendung erhält bis zu fünf bedienbare Ansichten für einen klaren Arbeitsablauf – verbunden mit vorhandenen Schnittstellen.
Ein neuer Datenbereich bekommt eine nachvollziehbare Struktur mit Beziehungen, Regeln und einer überprüfbaren Schemaänderung.